

日常を取り戻したら考えるべきレジリエンス
次のパンデミックに備えたデジタルリスク対策を
RSA Security Japan合同会社/
マーケティング部 部長
2020/06/03
DX時代のデジタルリスク
パンデミック環境下で多くの企業で問題となっているのが、サプライチェーンの寸断でしょう。現代のビジネスは自社だけで成り立つことはまれで、さまざまな企業と共存しています。多くの資材供給元、業務委託先、外注先とのつながりが突然切れたり、その関係が細くなったりしたら、自社のビジネスの継続が危うくなることもしばしばです。とはいえ、全てのサプライチェーンのつながりを把握していないという企業が多いのも事実です (もちろん取引先としてのリストはあるのですが、つながりが分からないのです)。また、昨今の状況下では、どの企業にリスクがあるか把握できていないこともよくあるケースです(与信などはしているでしょうが、このようなパンデミック下での耐性や、バックアップできる取引先の把握が難しいのです)。
今すぐできることとしては、この取引先が抜けたらビジネスが立ち行かなくなるというリストを作成することです。どの取引先が抜けても困ると考えておられるケースも多いのですが、このような環境下では本当にビジネスクリティカルなところだけに絞って対策を立てるべきです。中長期的には、この取引先群をマッピングしておくことです。取引先をリストするだけでなく、事業へのインパクト、結びつきの強さ、直近の取引などが瞬時に可視化できる仕組みが重要になります。このマッピングにより、対策すべきポイントが見えてきます。これにはデジタルツールの利用が進みつつありますので、利用されることをお勧めします。
現在騒がれているパンデミックに限ったことではありませんが、世の中で話題となっているイベントに乗じたフィッシング詐欺が、近年横行しています。主にメールを使った巧みな勧誘や、魅力的なコンテンツを使ったフィッシングは、2020年4月に1万件以上が報告(*1)されています。ここ数カ月では、政府が決定した給付金や補助金の申請をかたったり、マスクなどの衛生用品を販売するサイトをかたったりするやり方が増加しています。自社のブランド名やサービス名が、このような犯罪に使われる可能性があります。日本で見られるフィッシングは、eコマース(ネットショッピングサイトなど)、金融機関、通信事業者をかたるものが大半を占める(*2)ため、特に関係する企業は注視する必要があるでしょう。フィッシングサイトが長期にわたって存在すると、顧客や従業員の情報漏えいリスクは高まります。また企業の評判が下がることも避けられないリスクです。
消費者や従業員に対して、フィッシングに対するデジタルチャネル教育を施すことも重要なのですが、フィッシングは手を変え品を変え、心の隙に入り込みます。上記のような教育だけでは不十分なことを歴史が物語っていますので、迅速にフィッシングサイトをテイクダウンする仕組みの把握とプロセスを導入するのがいいでしょう。
平常時にはコンプライアンスに厳しい企業でも、現在のようなパンデミック環境下では、一時的にコンプライアンスを保てない場合もあるのではないでしょうか。社外や社内への承認や報告に関するコンプライアンスが多いようですが、相談を聞いていると「この状況で、そうは言っていられない」という状況は、どのような企業にもあるものと推測されます(それが常態化してはならないのですが……)。
まずは、ビジネスに直結するコンプライアンスとして何があるのかを洗い出しておくことが重要なのですが、現在の状況下では、それ以上に後付けのコンプライアンスに目を向けることも必要でしょう。あまりにも期限が過ぎてしまわないよう、何月何日までにこの報告を終えなければならないのかを漏らさず把握することや、後の監査に例外的に認めてもらえる文書に必要な情報を集められるようにしておく、ということがポイントになります。コンプライアンスリスクは、デジタルリスクとは遠いと考えられるかもしれませんが、現在のほとんどの仕事が情報処理(パソコンに向かってする仕事が中心という意味)である企業では、デジタルツールによるリスクの管理が可能ですので、利用を検討されることをお勧めします。
パンデミック状況下では、リモートワーク環境の整備とそのデジタルリスクを対策することが急務でした。フェーズは次のレジリエンスリスク対策に移っていきます。遭遇したことのないリスク対策に多忙を極められているかと察しますが、ビジネスの回復に向けて、上記の4項目がレジリエンスリスク対策について少しでも参考になることを願っております。
*1) 2020年4月フィッシング報告件数(フィッシング対策協議会)
https://www.antiphishing.jp/report/monthly/202004.html
*2) JPCERT/CCに報告されたフィッシングサイトの傾向
https://blogs.jpcert.or.jp/ja/2020/03/phishing2019.html
DX時代のデジタルリスクの他の記事
おすすめ記事
中澤・木村が斬る!今週のニュース解説
毎週火曜日(平日のみ)朝9時~、リスク対策.com編集長 中澤幸介と兵庫県立大学教授 木村玲欧氏(心理学・危機管理学)が今週注目のニュースを短く、わかりやすく解説します。
2026/09/15


防災は面白くないと広がらない
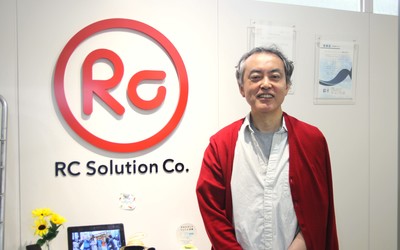
地震が起きたとき、スマートフォンに通知された情報を頼りに避難を判断することが多いだろう。緊急地震速報の情報から、いまどのように動くべきかを判断できる、そんな身近な危機管理を習慣づけた1 社が、アールシーソリューション(東京都新宿区)だ。2010 年に提供開始したスマートフォンアプリ「ゆれくるコール」は、緊急地震速報を受信できるアプリとして多くのユーザーが利用している。代表取締役の栗山章さんは、数多くのユーザーに防災の重要性を広めてきた一方で、ビジネスとして成り立たせる難しさにも直面してきたという。これまでのサービス開発の経緯や、防災ビジネスへの価値観を聞いた。
2026/09/09
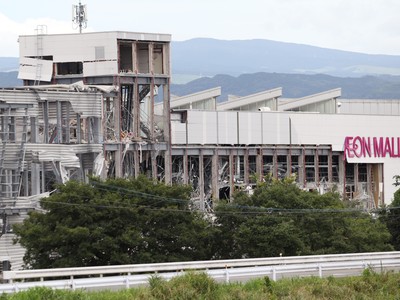
被災施設への再入場判断「戻ってはいけない」では解決しない避難後の問題
大地震が発生し、安全な場所へ避難して一息つくと、人々には「ひとまず危険のピークは過ぎた」という根拠なき安心感が芽生える。そして、さまざまな理由で「避難してきた場所に戻りたい」といった気持ちが生じる。しかし、被害がどの程度なら戻ってよいのかについての明確なルールや事例は、どこを探してもあまり見当たらない。 国には応急危険度判定という仕組みや、施設管理者が建物を緊急点検するための指針などもある。が、これらは避難直後の「戻りたいニーズ」に応える仕組みではない。ここに、避難直後の「再入場」という古くて新しい問題がある
2026/09/09
リスク対策.PROライト会員用ダウンロードページ
リスク対策.PROライト会員はこちらのページから最新号をダウンロードできます。
2026/09/07
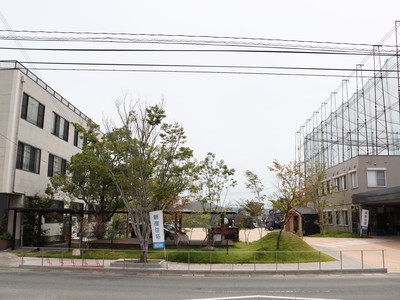
暗黙知を形式知へ、10年の徹底改善が生きた
熊本市の工務店・新産住拓株式会社(小山英文社長)は、2016年の熊本地震や近年相次ぐ豪雨災害を通じて災害対応を磨き上げてきた。発生当日は、約3割の社員が定休日で社長も不在という条件下にもかかわらず、地震発生から50分で社員の安否確認をおおむね完了し、2時間後にはホームページや顧客専用サイトで被害受付を開始した。
2026/08/24






※スパム投稿防止のためコメントは編集部の承認制となっておりますが、いただいたコメントは原則、すべて掲載いたします。
※個人情報は入力しないようご注意ください。
» パスワードをお忘れの方