

2026/10/05
防災・危機管理ニュース

9月28日に公表されたタイムズカーの大規模情報漏えい以降、国内で不正アクセスやランサムウェア被害の発表が相次いでいる。カーシェア、物流、コンビニ、生命保険、報道機関、外食チェーン、大学まで幅広い業種で被害が発覚しており、判明分だけでも2600万件を超える個人情報が漏えい、または漏えいした恐れがある事態となっている。
背景にはサイバー攻撃の急増がある。警察庁が公表した「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」では、ランサムウェア被害は123件と半期ベースで過去最多となった。また、脆弱性探索などの不審なアクセスは1日・1IPアドレス当たり1万3687件に達し、前年同期比50.7%増となった。政府機関や大手企業、研究機関を狙った情報窃取型攻撃も相次いで確認されている。
一連の事案の発端となったのは、9月28日に公表されたパーク24による「タイムズカー」への不正アクセスだ。最大約660万件の会員情報が漏えいした可能性があり、その後の調査で運転免許証や住民票の写しなど本人確認書類画像約160万件も流出していたことが判明した。
9月29日には、セコマが運営する「セイコーマート」で約57万件の会員情報が漏えいした可能性があると発表。さらに10月2日にはヤマト運輸と佐川急便が、それぞれサービスへの不正アクセスによる顧客情報流出の可能性を公表した。
同じく10月2日には、第一ライフグループも従業員向け人事システムが不正アクセスを受け、退職者を含む約12万人分の個人情報が流出した可能性があると発表した。約7万人分は退職者の情報で、氏名や住所、電話番号などが含まれる。9月24日に不正アクセスを検知し、システムを一時停止。現時点で不正利用や二次被害は確認されていないとしている。
10月4日には日本経済新聞社が、社員アカウントへのサイバー攻撃により約9000件のなりすましメールが送信されたと発表した。取材先などに悪性サイトへ誘導するメールが送られ、一部のメール内容や連絡先情報が漏えいした可能性がある。
さらに10月5日には、大規模事案が相次いで公表された。物語コーポレーションは「焼肉きんぐ」公式アプリへの不正アクセスにより、1078万8963件の会員情報が漏えいしたと発表。氏名、メールアドレス、電話番号などが流出しており、今回の一連の事案では最大規模となった。
同日、大阪公立大学もランサムウェアとみられるサイバー攻撃を受けたことを明らかにした。情報基盤システムのサーバー約500台が停止し、教職員や学生、卒業生ら少なくとも13万人分の個人情報が流出した恐れがある。対象には統合前の大阪府立大学、大阪市立大学の在籍者も含まれているという。大和証券も同日、業務委託先への不正アクセスで個人情報が22万件漏洩したと発表した。
| 公表日 | 組織名 | 概要 | 被害内容・件数 |
|---|---|---|---|
| 9月28日 | パーク24(タイムズカー) | 外部からの不正アクセスを受け、会員情報が流出した可能性が判明 | 会員情報最大約660万件。氏名、住所、電話番号、メールアドレス、運転免許証情報など |
| 9月29日 | セコマ(セイコーマート) | 会員サーバーへの不正アクセスが判明 | 約57万件。氏名、生年月日、住所、電話番号、メールアドレスなど |
| 10月2日 | ヤマト運輸 | 「クロネコ代金後払いサービス」への不正アクセス | 件数調査中。氏名、住所、電話番号、メールアドレス、購入商品の明細などが流出した可能性 |
| 10月2日 | 佐川急便 | 「お荷物問い合わせサービス」への不正アクセス | 件数調査中。送り主・受取人の氏名、住所、電話番号などが流出した可能性 |
| 10月2日 | 第一ライフグループ | 従業員向け人事システムへの不正アクセス | 約12万人分。氏名、住所、電話番号など。うち約7万人分は退職者情報 |
| 10月4日 | 日本経済新聞社 | 業務ソフトの社員アカウントが乗っ取られ、なりすましメールを送信 | 約9000件のなりすましメール送信。送信先メールアドレス、氏名、一部メール内容が漏えいした可能性 |
| 10月5日 | 大阪公立大学 | サーバー約500台がランサムウェアとみられる攻撃を受け停止 | 少なくとも13万人分。教職員、学生、卒業生の氏名、住所、メールアドレスなどが流出した恐れ |
| 10月5日 | 物語コーポレーション(焼肉きんぐ) | 公式アプリへの不正アクセス | 1078万8963件。氏名、メールアドレス、電話番号など |
| 10月5日 | 大和証券 | 問い合わせ内容の管理などを委託しているスカラコミュニケーションズから不正アクセス。 | 氏名やメールアドレスなど個人を特定できる情報約11万件と、個人の特定にはつながらない約11万件が流出 |
防災・危機管理ニュースの他の記事
直近のセミナー・イベント
おすすめ記事
-
-
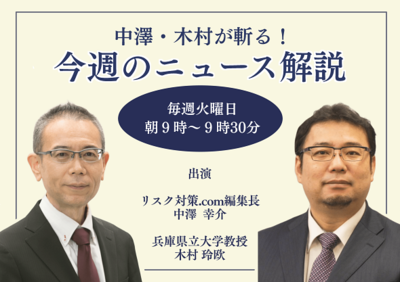
中澤・木村が斬る!今週のニュース解説
毎週火曜日(平日のみ)朝9時~、リスク対策.com編集長 中澤幸介と兵庫県立大学教授 木村玲欧氏(心理学・危機管理学)が今週注目のニュースを短く、わかりやすく解説します。
2026/10/06
-
-
リスク対策.PROライト会員用ダウンロードページ
リスク対策.PROライト会員はこちらのページから最新号をダウンロードできます。
2026/10/05
-
-
-
-
-
-
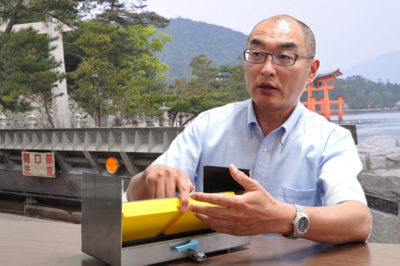
操作不要の防水板で水害リスクを低減
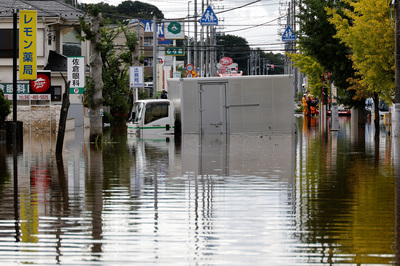
全国各地で、豪雨災害が頻発している。2026年8月13日には、千葉県内で記録的な大雨が発生し、大きな浸水被害をもたらした。「命を守る行動」が最優先事項ではあるが、建物の浸水被害も防ぎたい。望ましいのは、人も建物も守れる備えだ。防水板や防水扉の設計製造を行う宇根鉄工所(広島県東広島市)では、人手を介さず水の力で起きあがる浮力起伏式防水板を開発している。代表取締役社長の宇根利典さんに、水害リスクに対する備えを聞いた。
2026/09/28







※スパム投稿防止のためコメントは編集部の承認制となっておりますが、いただいたコメントは原則、すべて掲載いたします。
※個人情報は入力しないようご注意ください。
» パスワードをお忘れの方